连接前,先明确数据边界
- 租户隔离:客户工作空间相互隔离。
- 供应商访问限制:供应商仅可访问获授权的信息。
- AI 数据边界:通过控制措施管理 AI 服务提供商与处理区域。
在安全评审中确认数据权属、DPP 公开字段、支持人员访问、保留与删除安排。
衔接既有 Microsoft 与 AWS 环境
ERP 与 PIM 继续作为权威来源。通过文档化 API 和约定字段映射规划 Dynamics 365 等系统的连接。Microsoft Entra ID 单点登录已具备集成条件,可与您的 IT 团队共同配置和验证,并确认角色与审计要求。AWS 工作流程需确认 API 权限、凭据和网络要求。连接器可用性与配置工作量在范围确认阶段确定。
实施时间:立即开始至 4 周
从零开始
立即向供应商发送信息请求,无需迁移既有数据。
导入既有数据
文件、ERP 或 PIM 数据导入预计最多 4 周,涵盖字段映射、清理、验证与测试。时间取决于复杂度、数据质量和约定范围。
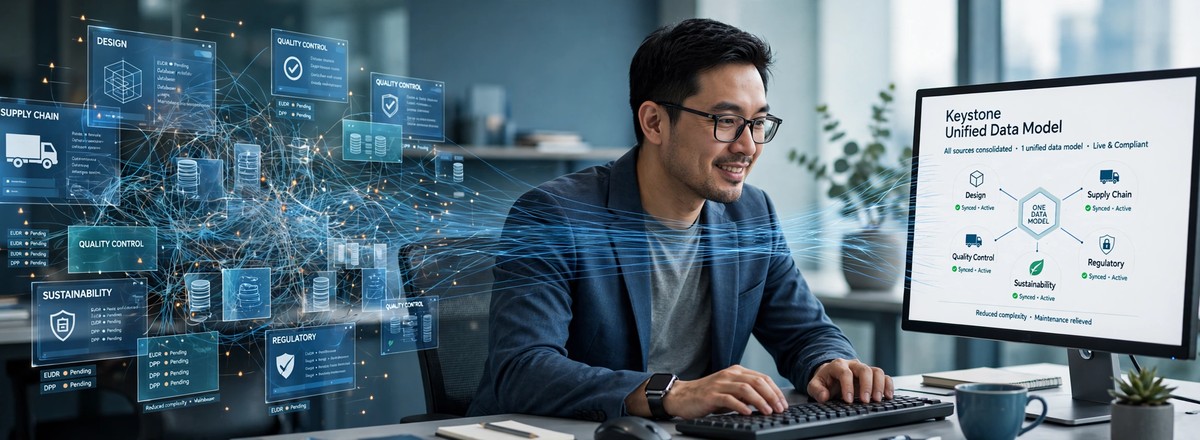
ERP 里是一套产品标识,PLM 里是另一套组件结构,供应商文件用的是名称而不是 ID。中间靠一张电子表格衔接,直到有人改动了它。
共享记录,光靠同步还不够
在系统之间搬运数据,并不能消除对数据含义的分歧。已批准的规格以哪个系统为准?谁有权修改供应商的回复?修订后的值何时应回传到其他系统?两次更新发生冲突时怎么办?
W3C 的溯源(provenance)模型区分了数据本身、产生数据的活动,以及参与其中的人员或系统。这对产品数据治理是一条有用的原则:当一个答案的来源和处理过程清晰可查时,它才更有价值。
来源:W3C:PROV 概述
Keystone 的实施应当把这些职责明确下来。
让数据收集与现有系统打通
Keystone 可通过 API 与 ERP 和 PLM 对接。第一步是商定涉及哪些记录、标识和字段。设计物料清单(BOM)可以继续以 PLM 为准;Keystone 按照这一结构组织供应商数据收集,审核后的信息再通过约定的接口共享或回传。目标是减少无人管理的数据副本,同时尊重已在支撑业务的现有系统。
先设计异常流程,再设计理想流程
一次有价值的集成评审,应当涵盖这些棘手情况:
- 供应商使用了陌生的组件名称。
- 产品数据缺少预期的标识。
- 新的 BOM 修订版改变了某种材料的用量。
- 目标系统拒绝了一次更新。
- 某份文件在其他团队使用后被替换。
就每种异常商定:如何识别、由谁处理、事后如何核对记录。一次成功的演示不仅要展示数据流转,还要展示异常恢复。
从一个能落地运行的流程开始
选定一个产品系列和少量字段,记录数据归属、访问权限、更新方向和错误处理方式。用有代表性的记录测试连接,然后在运维职责明确的前提下正式交接。